
Pesquisadores da ThreatFabric alertam para a rápida expansão de “droppers” — apps falsos que instalam malwares em segundo plano — entre usuários brasileiros de Android.
Esses aplicativos, geralmente disfarçados de jogos ou ferramentas simples, não solicitam permissões suspeitas durante a instalação, enganando o Google Play Protect. Depois de instalados, conectam-se a servidores de comando e baixam o payload real, pedindo acesso a SMS, notificações ou serviços de acessibilidade para roubar credenciais bancárias, interceptar mensagens e até minerar criptomoedas.
A estratégia cresceu justamente após o lançamento do Programa Piloto do Play Protect, focado em países de alto risco como Brasil e Índia. Ao estudar as regras do Programa, cibercriminosos ajustaram seus droppers para passar pelas verificações iniciais, liberando o ataque somente quando já estão dentro do celular.
Especificações e disponibilidade
• Droppers notórios: RewardDropMiner (spyware + minerador de Monero), SecuriDropper (explora falhas do Android 13) e Zombinder (injeta código malicioso em apps legítimos).
• Vetor de ataque: download pela Play Store ou sideload via links compartilhados em SMS e redes sociais.
• Alvo principal: usuários de Android nos quatro países do Programa Piloto, com foco crescente no Brasil.
• Riscos: roubo de senhas bancárias, interceptação de 2FA, espionagem de mensagens e degradação de desempenho pela mineração oculta.
Para se proteger, os especialistas recomendam baixar apps apenas da Play Store, desconfiar de permissões desnecessárias, evitar APKs de terceiros, manter o Android atualizado e monitorar consumo anormal de bateria e dados.
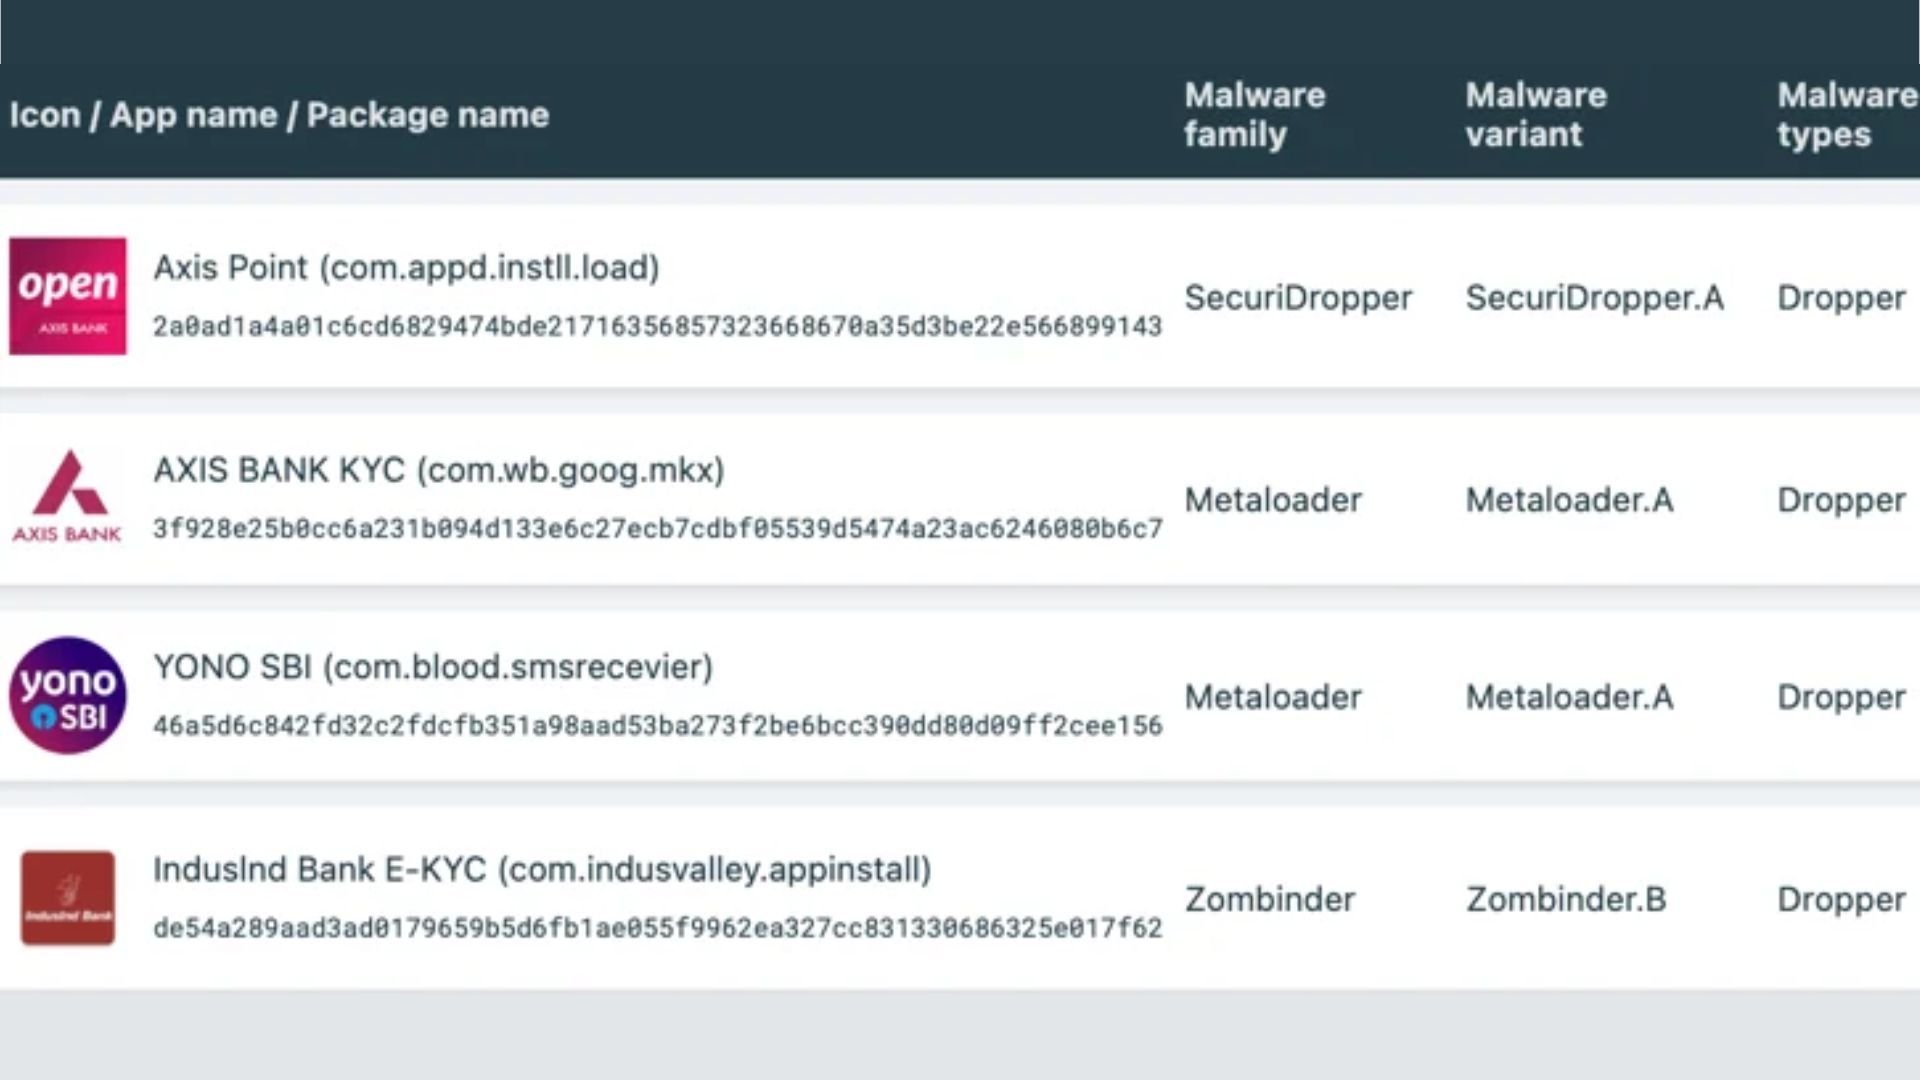
Imagem: Internet
Para mais detalhes sobre celulares, confira nosso site.
Fonte: TecMundo