
Investigadores da PointWild descobriram o Raven Stealer, malware leve escrito em Delphi e C++ que exfiltra senhas, cookies e histórico de pagamento, enviando tudo instantaneamente a um bot no Telegram.
Distribuído por e-mails de phishing e pacotes de software pirata, o código dribla antivírus, varre navegadores baseados em Chromium (Chrome, Edge e derivados) e gera arquivos como passwords.txt e cookies.txt. O material é compactado em .zip criptografado e despachado ao servidor de comando e controle via API do Telegram, evitando servidores externos tradicionais e reduzindo o tempo de detecção.
Com as credenciais em mãos, criminosos assumem sessões ativas (session hijacking) sem precisar digitar senha, podendo acessar e-mails, redes sociais ou contas bancárias e até realizar fraudes de compra. Em ambientes corporativos, uma única conta comprometida facilita movimentação lateral e implantação de novos malwares.
Especificações e disponibilidade
• Linguagens: Delphi/C++ • Tamanho: payload de poucos KB • Coleta: senhas, cookies, autofill, informações de pagamento e screenshots • Exfiltração: compactação ZIP + API do Telegram • Alvo: navegadores Chromium em Windows.
Embora não tenha “preço” declarado, builders do Raven Stealer já circulam em fóruns clandestinos e podem ser alugados por modelo malware-as-a-service, o que deve ampliar os ataques nas próximas semanas, segundo a PointWild.
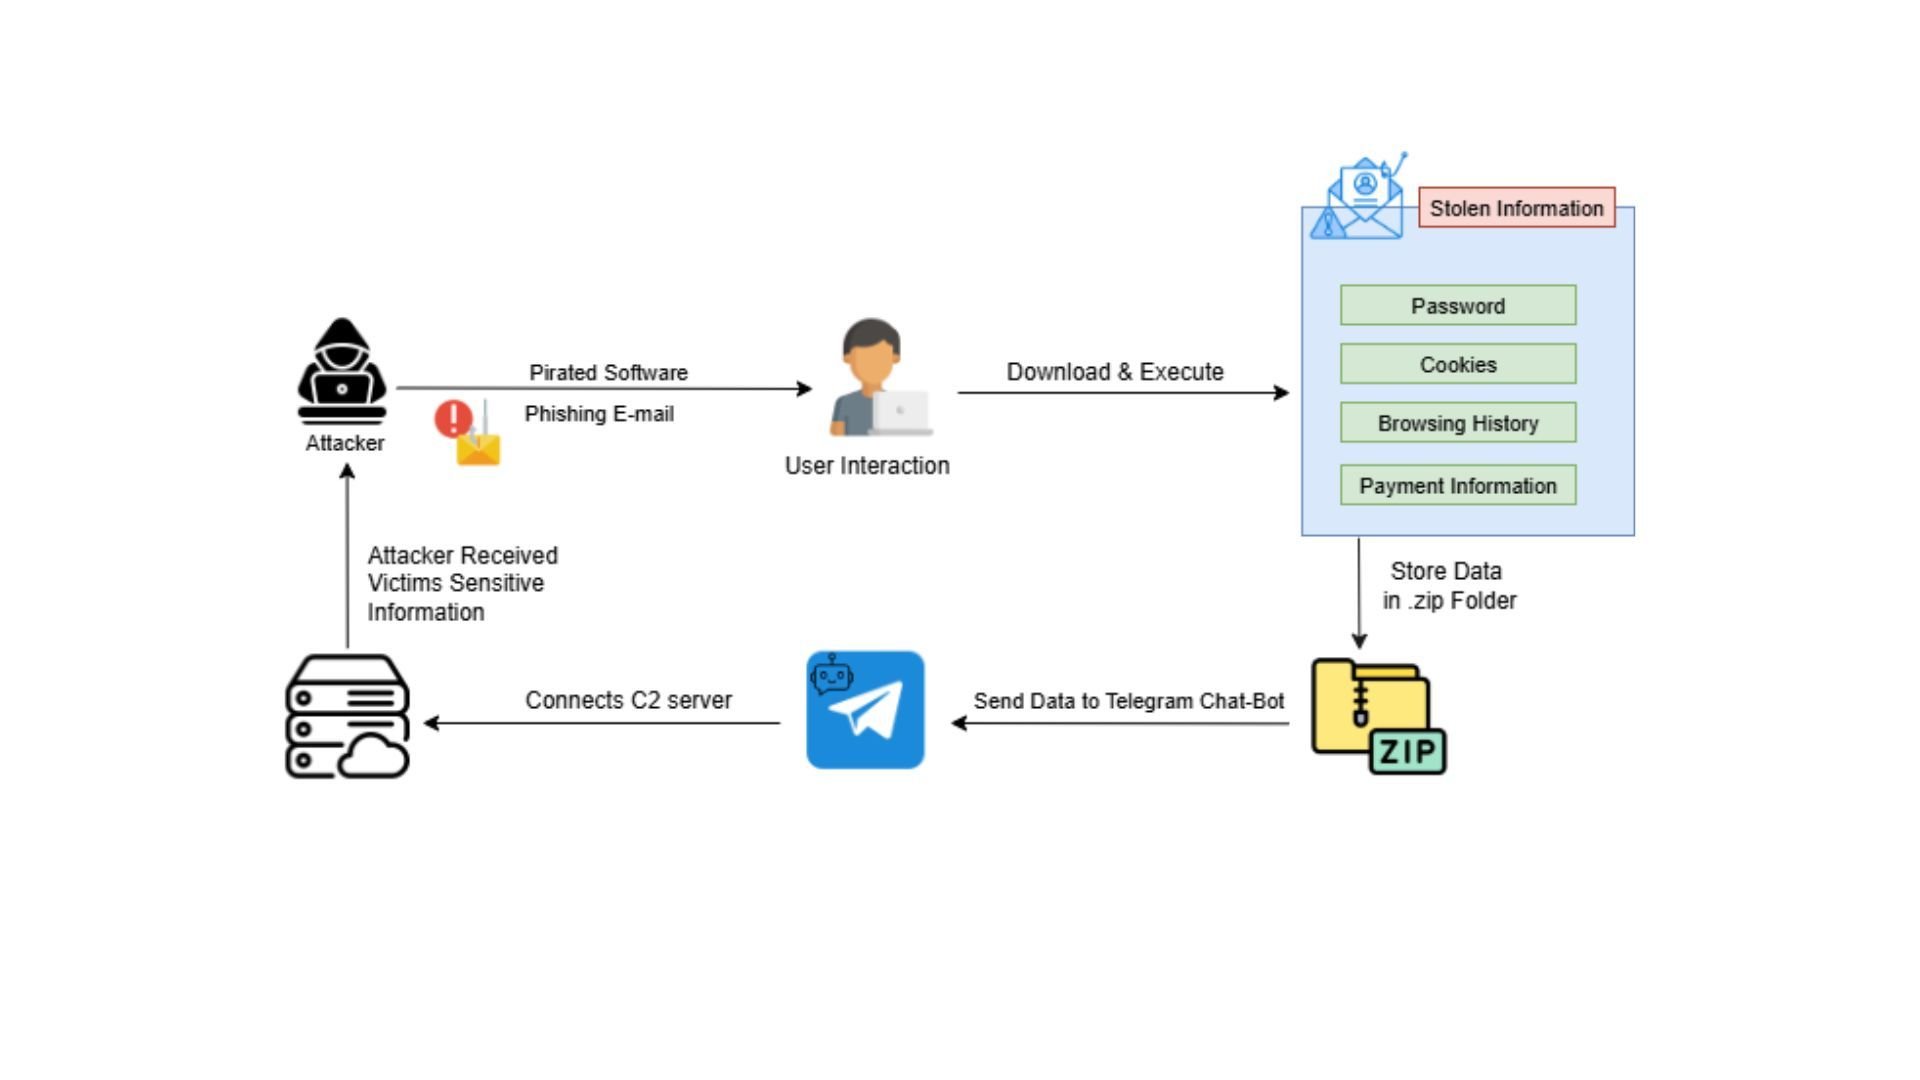
Imagem: Internet
Para mitigar riscos, especialistas recomendam desconectar máquinas suspeitas da rede, executar EDR atualizado, revogar sessões e ativar MFA em todos os serviços críticos. Evitar softwares piratas e anexos desconhecidos permanece essencial.
Para mais informações sobre tecnologia, confira nosso site.
Fonte: TecMundo