
A Salesforce lançou correções urgentes para o Agentforce, sua plataforma de agentes de IA, após a descoberta da vulnerabilidade ForcedLeak, capaz de extrair dados sigilosos de clientes sem qualquer intervenção humana.
Revelada pela Noma Security, a falha explorava prompts maliciosos embutidos em formulários Web-to-Lead. Ao processar solicitações legítimas, o agente também lia comandos escondidos, enviando e-mails, contratos e relatórios para um domínio externo considerado confiável pela Salesforce.
Nos testes, pesquisadores compraram esse domínio – então expirado – por apenas US$ 5 (R$ 26,00 – cotação 12/06/2024) e comprovaram o vazamento automático de dados. Qualquer empresa que mantivesse o recurso Web-to-Lead habilitado, sobretudo em vendas ou marketing, era alvo potencial.
Especificações e disponibilidade
O patch impede que os agentes de IA enviem informações para endereços não verificados, valida a origem dos prompts e reforça a filtragem de conteúdo. A atualização já está distribuída globalmente e não requer tempo de inatividade, bastando aplicar a versão mais recente do Agentforce.
Embora não haja indícios de ataques em larga escala, a Noma Security alerta que vulnerabilidades de prompt injection devem ganhar espaço à medida que empresas adotam IA generativa em fluxos de trabalho críticos.
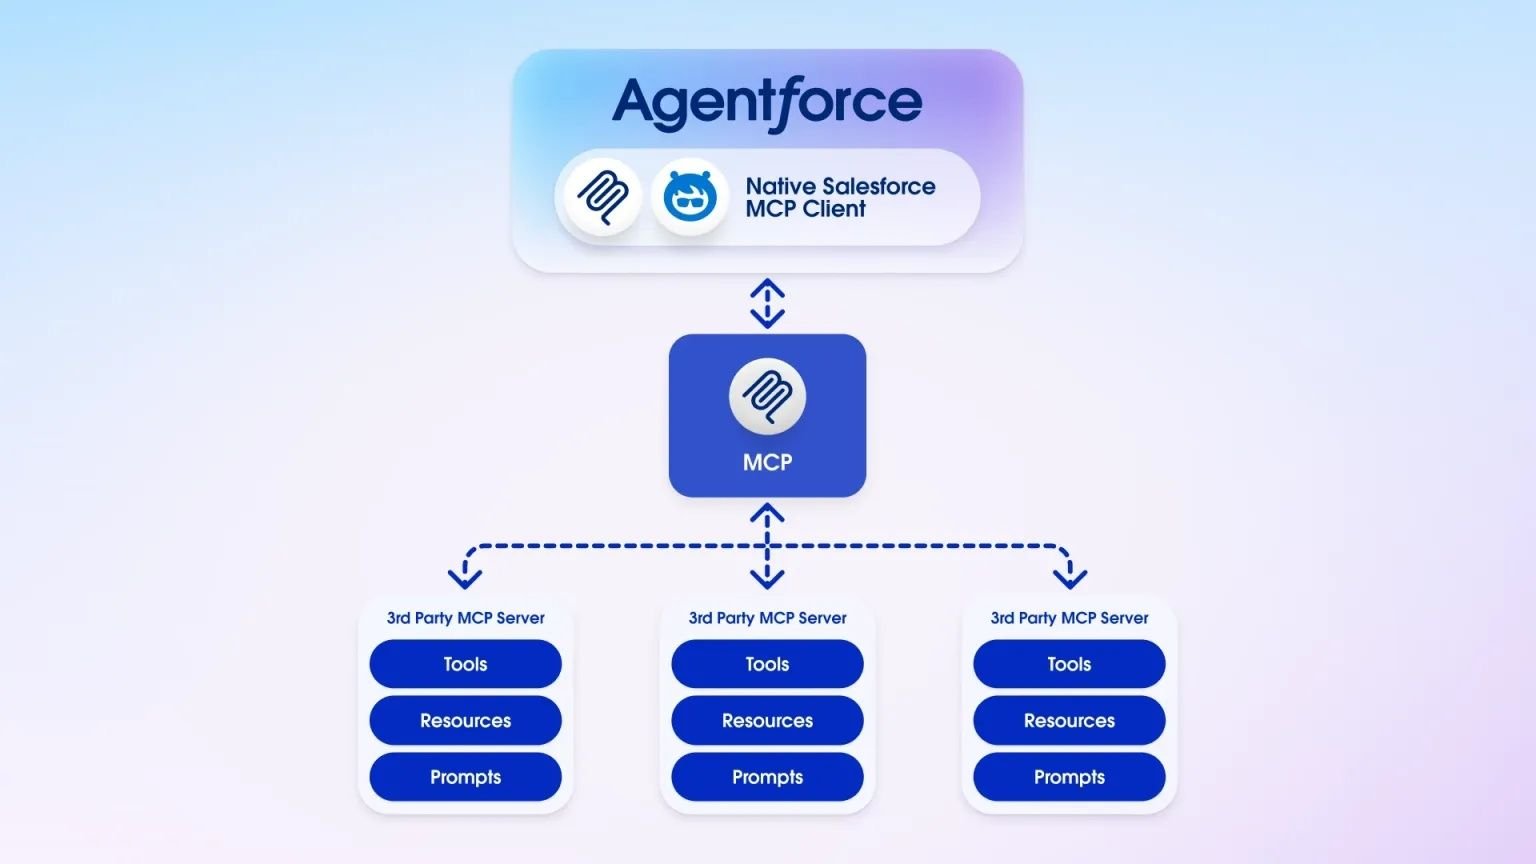
Imagem: Internet
Para mais informações sobre tecnologia, confira nosso site.
Fonte: TecMundo