
Pesquisadores da Kaspersky detectaram o malware Venom RAT operando em redes de hotéis brasileiros, combinando phishing e código gerado por IA para roubar dados de cartões de crédito.
O grupo TA558, também conhecido como RevengeHotels, distribui e-mails falsos de comprovantes de reserva contendo executáveis que instalam o Venom RAT via JavaScript e PowerShell. O código, parcialmente escrito por um grande modelo de linguagem, apresenta blocos limpos, comentários explicativos e placeholders, o que facilita personalizações rápidas.
Derivado do Quasar RAT, vendido por US$ 650 (R$ 3.380 – cotação 18/08/2025), o Venom RAT pode:
- Coletar credenciais e dados de cartão;
- Eliminar processos de segurança a cada 50 ms;
- Desativar o Microsoft Defender e alterar Registro e Agendador de Tarefas;
- Propagar-se via USB e manter persistência ao se apresentar como processo essencial.
Para minimizar riscos, especialistas recomendam verificar remetentes de e-mail, evitar anexos suspeitos, manter antivírus atualizado e restringir privilégios administrativos.
Para mais informações sobre tecnologia, confira nosso site.
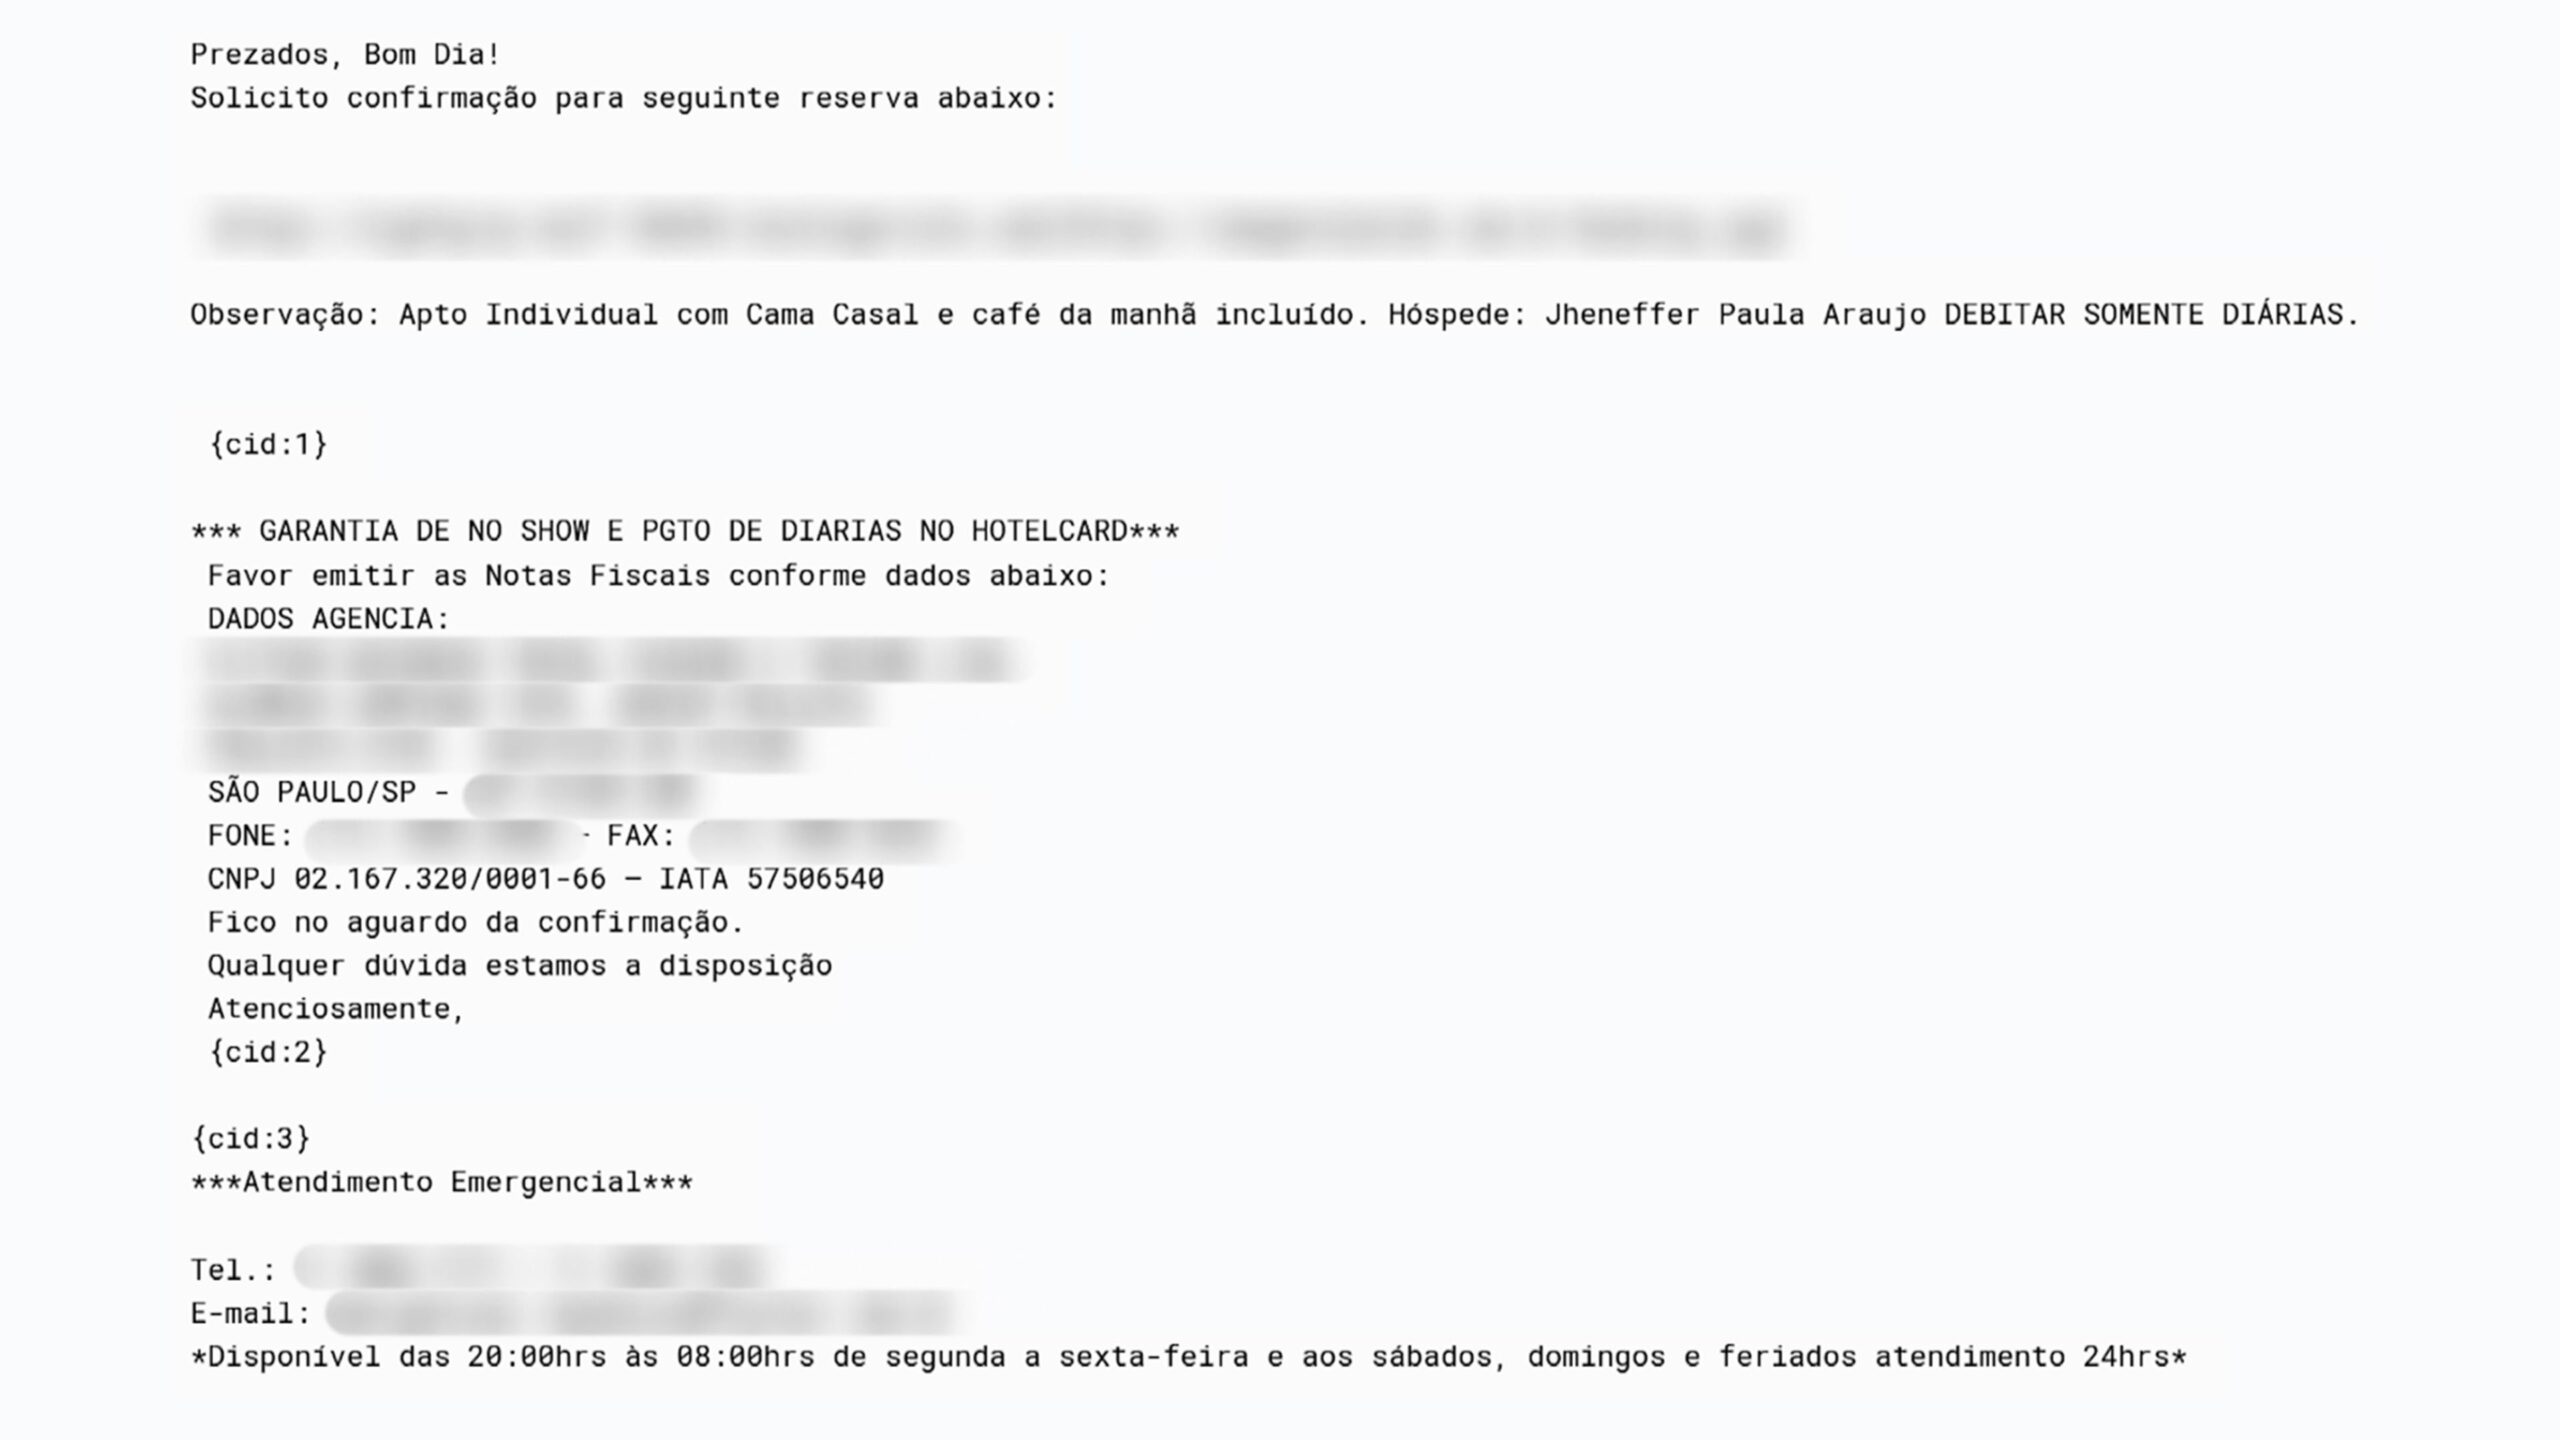
Imagem: Internet
Especificações e disponibilidade
• Base: Quasar RAT open-source
• Linguagem: C# com seções geradas por IA
• Persistência: Registro do Windows, Agendador de Tarefas, privilégio SYSTEM
• Métodos de infecção: phishing com anexos EXE/PDF, scripts PowerShell
• Alvo principal: Redes hoteleiras da América Latina, foco em dados de pagamento
Fonte: TecMundo